
Aby strona była zgodna z RODO, konieczne są: polityka prywatności zgodna z art. 13, dwuwarstwowa klauzula przy formularzach, poprawnie skonfigurowane mechanizmy zgody z możliwością wycofania, banner cookies z realną opcją odrzucenia oraz podstawowe zabezpieczenia techniczne, takie jak HTTPS i anonimizacja logów. Brak choćby jednego z tych elementów naraża administratora na zarzut niedopełnienia obowiązku informacyjnego. Reszta artykułu pokazuje, jak każdy z tych punktów wygląda w praktyce, wraz z gotowymi wzorami klauzul i checklistami dla dewelopera.
Krótko mówiąc:
- Zgodność z RODO wymaga pełnej polityki prywatności, konfiguracji mechanizmów zgody i odpowiedniego banneru cookies, aby uniknąć zarzutów niedopełnienia obowiązku informacyjnego.
- Polityka prywatności musi jasno odpowiadać na pytania o administratora danych, cele przetwarzania, podstawę prawną oraz okres przechowywania, z jasnym wskazaniem odbiorców.
- Formularze kontaktowe powinny zawierać dwuwarstwową klauzulę informacyjną, rozdzielne zgody oraz mechanizm wycofania zgody, z dowodem jej udzielenia.
- Banner cookies musi posiadać wyraźne przyciski akceptacji i odrzucenia, opcję ustawień kategorii plików cookie i wymaga zgody na cookies analityczne i reklamowe przed ich załadowaniem.
- Podstawowe zabezpieczenia techniczne obejmują HTTPS, anonimizację logów, szyfrowanie kopii zapasowych i limit dostępu, co minimalizuje ryzyko naruszenia danych.
Spis treści
- Polityka prywatności zgodna z RODO na stronie: obowiązkowe elementy
- Klauzule informacyjne i zgody przy formularzach: wzór i proces rejestracji
- Kiedy banner cookies na stronie wymaga zgody użytkownika?
- Bezpieczeństwo techniczne strony: HTTPS, logi i szyfrowanie
- Kto odpowiada za RODO w firmie: IOD, rejestr czynności i naruszenia
- Kiedy aktualizować politykę prywatności strony?
- Jak Studio-lokhit podchodzi do wdrożeń RODO w projektach WWW
- Audyt RODO i wdrożenie techniczne strony z Studio-lokhit
- Kluczowe akty i instytucje do dalszego sprawdzenia
- Źródła
- Najczęściej zadawane pytania
Polityka prywatności zgodna z RODO na stronie: obowiązkowe elementy
Polityka prywatności to nie formalność do wklejenia z internetu, tylko dokument, który musi wprost odpowiadać na pytania z art. 13 RODO: kto przetwarza dane, w jakim celu, na jakiej podstawie prawnej i jak długo. Podstronę /polityka-prywatnosci/ warto zbudować według stałego schematu, żeby zarówno użytkownik, jak i kontrolujący organ szybko znaleźli potrzebną informację.
Nagłówek dokumentu powinien od razu identyfikować administratora danych: pełna nazwa firmy, adres, NIP oraz dane kontaktowe do inspektora ochrony danych (jeśli został powołany) albo osoby odpowiedzialnej za ochronę danych, co można łatwo zorganizować dzięki založení s.r.o. i wirtualne siedzisko online. Bez tego reszta dokumentu traci sens formalny.
Dalej trzeba rozpisać cele przetwarzania z przypisaną podstawą prawną, bo to serce całej polityki:
- Kontakt przez formularz — podstawą jest zazwyczaj art. 6 ust. 1 lit. f RODO (prawnie uzasadniony interes w odpowiedzi na zapytanie).
- Realizacja umowy — art. 6 ust. 1 lit. b, bez potrzeby dodatkowej zgody.
- Marketing e-mailowy — art. 6 ust. 1 lit. a, czyli zgoda, którą trzeba wykazać i którą można wycofać w każdej chwili.
- Analityka i statystyki odwiedzin — zgoda na cookies analityczne, opisana szczegółowo w sekcji cookies.
Do każdego celu należy dopisać okres przechowywania danych (np. „dane z formularza kontaktowego przechowujemy przez okres określony w polityce prywatności“) oraz listę odbiorców, czyli podmiotów przetwarzających w imieniu administratora: hosting, dostawca CRM, biuro księgowe, agencja marketingowa. Ostatnia część powinna zawierać jasno opisane prawa osoby, której dane dotyczą: prawo dostępu, sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia danych i sprzeciwu, a także informację o prawie do wniesienia skargi do Prezesa Urzędu Ochrony Danych Osobowych. Link do polityki musi być widoczny w stopce na każdej podstronie, nie tylko na stronie głównej.
Klauzule informacyjne i zgody przy formularzach: wzór i proces rejestracji
Standardem w branży stał się model dwuwarstwowy: krótka informacja bezpośrednio przy formularzu i pełny tekst dostępny pod linkiem. Taki układ ułatwia użytkownikowi decyzję bez zalewania go ścianą tekstu prawnego w momencie, gdy chce po prostu wysłać zapytanie.
Wdrożenie krok po kroku wygląda tak:
- Umieść krótką klauzulę pod polem formularza — dwa, trzy zdania z informacją o administratorze, celu przetwarzania i linkiem do pełnej polityki.
- Rozdziel checkboxy według celu. Zgoda na przetwarzanie danych w celu odpowiedzi na zapytanie to jedna zgoda, zgoda marketingowa to druga, całkowicie odrębna. Nigdy nie łącz ich w jedno pole „akceptuję warunki“.
- Zapisz dowód udzielenia zgody — datę, godzinę, treść klauzuli obowiązującą w danym momencie oraz adres IP lub identyfikator sesji. Art. 7 RODO wymaga, by administrator umiał wykazać, że zgoda została udzielona, a nie tylko zadeklarować to słownie.
- Zbuduj mechanizm wycofania zgody równie prosty jak jej udzielenie, na przykład link „wypisz się“ w każdym mailu marketingowym, powiązany z identyfikatorem użytkownika w bazie.
Przykładowy zapis klauzuli do formularza kontaktowego: „Administratorem Twoich danych jest [Nazwa firmy]. Dane podane w formularzu przetwarzamy w celu udzielenia odpowiedzi na Twoje zapytanie. Szczegóły znajdziesz w polityce prywatności.“
Porada profesjonalisty: Nie proś o zgodę tam, gdzie masz już inną podstawę prawną. UODO wielokrotnie wskazywało, że zbieranie nadmiarowych zgód przy wykonaniu umowy albo odpowiedzi na zapytanie jest błędem, który tylko komplikuje dokumentację bez żadnej korzyści prawnej.
Kiedy banner cookies na stronie wymaga zgody użytkownika?
Zgoda jest wymagana dla każdego pliku cookie, który nie jest technicznie niezbędny do działania strony. Cookies sesyjne, koszyk zakupowy czy zabezpieczenia przed atakami CSRF działają bez zgody. Cookies analityczne (Google Analytics 4), reklamowe czy remarketingowe wymagają jej zawsze, i to zebranej przed załadowaniem skryptu, nie po.
Poprawnie zbudowany banner zawiera:
- Przycisk „Akceptuję“ i równie widoczny przycisk „Odrzucam“ (nie mały link w rogu, tylko przycisk tej samej wielkości).
- Opcję „Ustawienia“ z podziałem na kategorie: niezbędne, analityczne, marketingowe.
- Link do pełnej polityki prywatności lub polityki cookies.
- Informację o transferach danych poza Europejski Obszar Gospodarczy, jeśli korzystasz z narzędzi takich jak Google Analytics czy Meta Pixel.
Technicznie oznacza to, że skrypt GA4 nie powinien się ładować w kodzie strony domyślnie. Ładowanie tagów analitycznych trzeba wstrzymać do momentu kliknięcia „Akceptuję“, najczęściej przez Google Tag Manager z blokadą warunkową albo bezpośrednią kontrolę w kodzie. To lista, którą trzeba przekazać deweloperowi jako wymaganie funkcjonalne, nie sugestię.
Bezpieczeństwo techniczne strony: HTTPS, logi i szyfrowanie
Podstawą jest certyfikat SSL i wymuszone przekierowanie z HTTP na HTTPS na każdej podstronie, łącznie z plikami statycznymi i formularzami. Certyfikat trzeba monitorować, bo wygasły certyfikat to nie tylko błąd bezpieczeństwa, ale też sygnał braku kontroli nad infrastrukturą.
Kolejny punkt to logi serwera. Adresy IP odwiedzających powinny być anonimizowane albo usuwane po ustalonym okresie retencji określonym w polityce prywatności, w zależności od potrzeb analitycznych i polityki firmy.
Minimalna lista kontrolna dla administratora technicznego:
- Wymuszone HTTPS na całej domenie, bez wyjątków.
- Retencja logów z jasno określonym terminem usunięcia lub anonimizacji.
- Szyfrowanie kopii zapasowych bazy danych i plików.
- Kontrola dostępu do panelu administracyjnego (dwuetapowe logowanie, ograniczona liczba kont).
- Umowa powierzenia przetwarzania danych (art. 28) z każdym hostingiem, dostawcą CRM czy agencją zewnętrzną.
Porada profesjonalisty: Zaplanuj coroczny audyt bezpieczeństwa jako stały punkt w kalendarzu firmy, a nie reakcję na incydent. Roczny przegląd kosztuje mniej niż jedno zgłoszone naruszenie.
Kto odpowiada za RODO w firmie: IOD, rejestr czynności i naruszenia
Inspektor ochrony danych jest obowiązkowy w ograniczonych przypadkach, na przykład przy przetwarzaniu na dużą skalę danych szczególnej kategorii albo w sektorze publicznym. Większość małych i średnich firm prowadzących zwykłą stronę firmową nie musi go powoływać, ale i tak potrzebuje osoby odpowiedzialnej za nadzór nad zgodnością.
Poniższe kroki tworzą szkielet organizacyjny, który trzeba mieć gotowy zanim dojdzie do kontroli:
- Zbuduj rejestr czynności przetwarzania (RCPD) z polami: nazwa procesu, cel, kategorie danych, podstawa prawna, odbiorcy, okres przechowywania, środki bezpieczeństwa.
- Podpisz umowy powierzenia (art. 28) z każdym podmiotem przetwarzającym dane w Twoim imieniu, łącznie z hostingiem i dostawcami narzędzi marketingowych.
- Przygotuj procedurę zgłaszania naruszeń. RODO wymaga zgłoszenia do organu w ciągu 72 godzin od wykrycia incydentu, jeśli stwarza on ryzyko dla praw osób.
- Ustal kryteria powiadamiania osób, których dane dotyczą, gdy ryzyko jest wysokie, na przykład wyciek haseł czy danych finansowych.
- Dokumentuj działania naprawcze po każdym incydencie, nawet drobnym, jako dowód rozliczalności.
Kiedy aktualizować politykę prywatności strony?
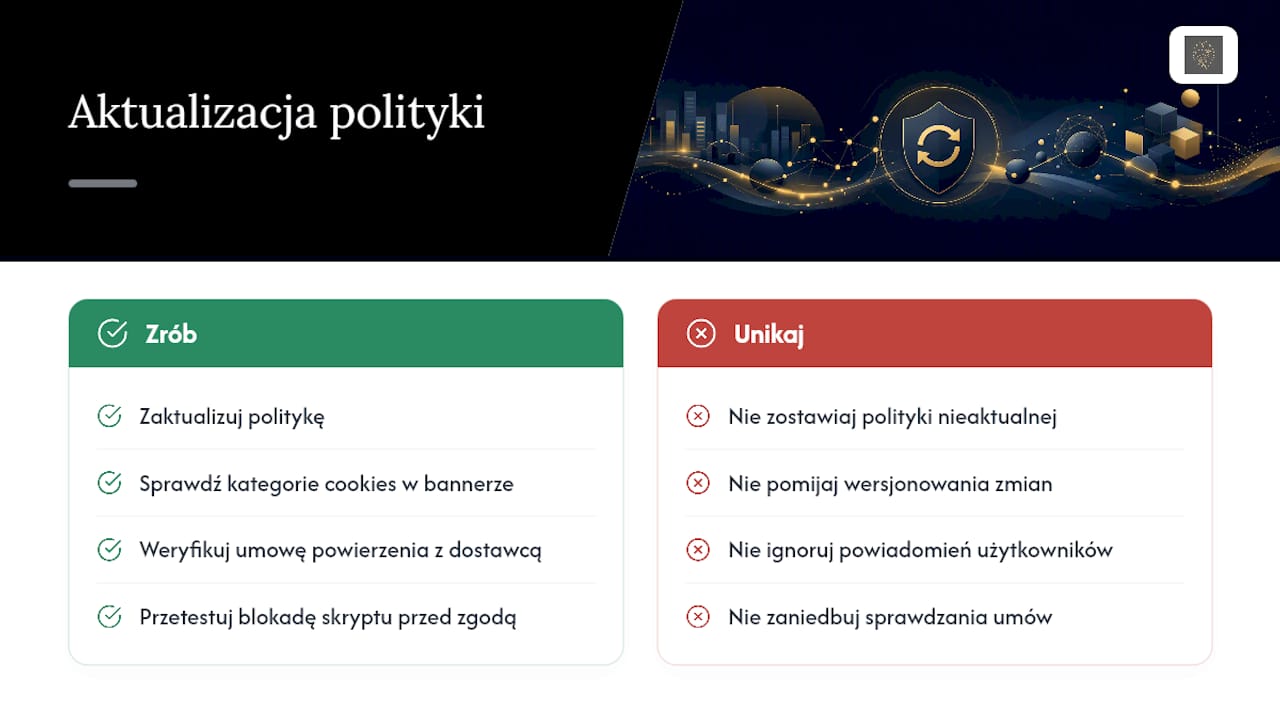
Politykę prywatności trzeba zaktualizować przy każdej zmianie sposobu zbierania danych: nowe narzędzie analityczne, nowy procesor, zmiana celu przetwarzania albo transfer danych poza EOG. Zaniedbana, nieaktualizowana polityka jest praktycznym sygnałem, że dokument przestał być żywy, a to pierwsze, co sprawdza kontrolujący.
Każdą zmianę warto wersjonować z datą i krótkim opisem, co się zmieniło, a przy istotnych modyfikacjach poinformować użytkowników mailem lub bannerem na stronie. Właściciel produktu odpowiada za treść merytoryczną, deweloper za wdrożenie techniczne. Przy zmianie narzędzia analitycznego lista kontrolna obejmuje: aktualizację polityki, sprawdzenie kategorii cookies w bannerze, weryfikację umowy powierzenia z nowym dostawcą i test blokady skryptu przed zgodą.
Jak Studio-lokhit podchodzi do wdrożeń RODO w projektach WWW
Przy realizacjach takich jak strona Remoncik łączymy audyt zgodności prawnej z konkretną implementacją: banner cookies, rejestr zgód i podstawowe zabezpieczenia wchodzą w projekt od pierwszego dnia, nie jako poprawka po starcie strony. Więcej przykładów wdrożeń znajdziesz w portfolio Studio-lokhit.
— Mateusz
Audyt RODO i wdrożenie techniczne strony z Studio-lokhit
Projektowanie stron z uwzględnieniem zgodności z RODO powinno stanowić element procesu tworzenia od samego początku, a nie być poprawką po uruchomieniu witryny. Oferta obejmuje audyt istniejącej strony, przygotowanie polityki prywatności skrojonej pod Twoje realne procesy, wdrożenie bannera cookies z podziałem na kategorie, uruchomienie rejestru zgód powiązanego z bazą użytkowników oraz konfigurację skryptów analitycznych zgodną z zasadą zgody przed śledzeniem.
Efekt to konkretna dokumentacja, którą możesz pokazać w razie kontroli, oraz strona, która nie traci ruchu przez banner blokujący całą treść. Jeśli zarządzasz stroną firmową albo planujesz nową, zobacz zakres prac w usługach Studio-lokhit i umów bezpłatną konsultację, podczas której sprawdzimy, czego dokładnie brakuje na Twojej stronie do pełnej zgodności.
Kluczowe akty i instytucje do dalszego sprawdzenia
Przy wdrożeniu warto sięgnąć bezpośrednio do źródeł, zamiast opierać się tylko na streszczeniach:
- Pełny tekst RODO i wytyczne dotyczące zgody na stronie UODO.
- Wyjaśnienia Komisji Europejskiej dotyczące warunków ważnej zgody.
- Praktyczna lista kontrolna wdrożeniowa do samodzielnej weryfikacji strony.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Źródła
- Wytyczne dotyczące zgody na mocy rozporządzenia 2016/679 (Grupa Robocza art.29 / EDPB)
- Komisja Europejska — kiedy zgoda jest uznana za ważną
- UODO — komunikat o najczęstszych błędach administratorów
- Lokal360 — RODO na stronie firmowej 2026: 18 rzeczy do sprawdzenia
Najczęściej zadawane pytania
Co mówi art. 28 RODO o umowach powierzenia?
Art. 28 wymaga, aby administrator powierzał dane podmiotom przetwarzającym (np. hostingowi, CRM) tylko na podstawie pisemnej umowy określającej zakres, cel i środki bezpieczeństwa przetwarzania.
Kiedy dochodzi do naruszenia RODO na stronie?
Naruszenie to każde zdarzenie prowadzące do przypadkowego lub niezgodnego z prawem zniszczenia, utraty, zmiany albo nieuprawnionego ujawnienia danych osobowych, na przykład wyciek bazy formularza kontaktowego.
Kiedy nie trzeba spełniać obowiązku informacyjnego RODO?
Obowiązek informacyjny z art. 13 można ograniczyć, gdy osoba już posiada te informacje, gdy ich podanie jest niemożliwe lub wymagałoby nieproporcjonalnego wysiłku, albo gdy przepis prawa wprost zwalnia z tego obowiązku.
Kiedy RODO nie ma zastosowania do strony?
RODO nie obejmuje przetwarzania danych wyłącznie w celach osobistych lub domowych, a także sytuacji, w których strona nie zbiera i nie przetwarza żadnych danych umożliwiających identyfikację osoby.
Czy Studio-lokhit pomaga w audycie zgodności strony z RODO?
Tak, Studio-lokhit łączy audyt prawny z wdrożeniem technicznym: politykę prywatności, banner cookies, rejestr zgód i podstawowe zabezpieczenia wprowadza jako część procesu budowy strony.